Un bug logiciel est un défaut de conception, de logique ou de programmation qui entraîne un comportement inattendu. Il peut provoquer un bouton inactif, un calcul incorrect, un ralentissement, un plantage ou, dans certains cas, une exposition de sécurité. Comprendre son origine aide l’utilisateur à signaler le problème avec précision et les équipes techniques à le corriger sans créer de régression.
Un bug logiciel n’est pas toujours un crash
Le terme français recommandé est bogue, même si « bug » reste largement employé. Il désigne un écart entre le comportement attendu d’un logiciel et ce qu’il produit réellement. Ce défaut peut se trouver dans une application, une bibliothèque tierce, un firmware ou un autre composant logiciel. Un bug n’entraîne donc pas nécessairement un arrêt complet : il peut rester discret, n’apparaître que dans une configuration particulière ou ne concerner qu’une partie des utilisateurs.
Le mot est devenu célèbre avec l’épisode du Harvard Mark II. Le 9 septembre 1947 à 15 h 45, une mite retrouvée dans la machine a été consignée dans son journal d’entretien. Cette anecdote a popularisé le terme, mais les bugs actuels proviennent le plus souvent d’instructions, de données ou d’interactions imprévues entre plusieurs composants.
| Notion | Ce qu’elle désigne | Action utile |
|---|---|---|
| Bug logiciel | Défaut produisant un résultat incorrect ou inattendu | Décrire et reproduire le problème |
| Erreur utilisateur | Manipulation, saisie ou paramétrage inadéquat | Vérifier les étapes et la configuration |
| Panne matérielle | Défaillance d’un appareil, d’un disque ou d’un réseau | Tester l’équipement et les connexions |
| Fonctionnalité | Comportement voulu, même s’il déplaît à l’utilisateur | Consulter l’aide ou demander une évolution |
| Vulnérabilité | Bug ou faiblesse exploitable pour compromettre la sécurité | Appliquer les mesures de sécurité adaptées |
| Exploit | Méthode ou code qui tire parti d’une vulnérabilité | Traiter l’incident et corriger la faille |
Reconnaître les symptômes et les causes probables
Les manifestations vont du détail visuel au dysfonctionnement critique. Une page qui s’affiche mal, une synchronisation qui échoue, une application qui consomme toujours plus de mémoire ou un formulaire qui enregistre une donnée erronée sont des symptômes possibles. Un crash, une exception, un écran bleu ou un kernel panic sont plus visibles, mais ils ne représentent qu’une partie des situations rencontrées.
Les causes ne se limitent pas à une ligne de code
Une condition mal formulée, une donnée inattendue, un calcul hors limite, une dépendance mise à jour ou une incompatibilité entre le système et l’application peuvent déclencher un bug. Les défauts apparaissent aussi lorsque les scénarios de test ne correspondent pas aux usages réels : connexion instable, appareil ancien, langue différente, droits insuffisants ou volume de données inhabituel. Un problème qui survient après une mise à jour doit donc être observé dans son environnement exact, plutôt qu’attribué trop vite au dernier écran utilisé.
Un logiciel ressemble moins à un bloc parfaitement taillé qu’à une pièce coulée dans un moule. Sa forme générale peut paraître correcte, alors qu’une imperfection à la jonction de deux éléments n’apparaît qu’une fois l’ensemble soumis à une contrainte. En informatique, cette contrainte peut être une forte charge, plusieurs utilisateurs simultanés, une donnée rare ou une connexion lente. Un défaut absent des tests ordinaires peut ainsi apparaître en production, même si le code concerné n’est pas récent.
Les bugs techniques qui demandent une attention particulière
Certains types de bugs sont connus pour leurs effets sur la stabilité, les données ou la sécurité. Leur vocabulaire peut sembler réservé aux développeurs, mais leur mécanisme aide à comprendre la gravité d’un incident.
- Fuite mémoire : le programme conserve de la mémoire qu’il devrait libérer. L’usage augmente progressivement, puis l’application ralentit ou s’arrête.
- Erreur de segmentation : un programme tente d’accéder à une zone mémoire inexistante ou interdite, ce qui entraîne souvent un arrêt brutal.
- Dépassement de tampon : des données sont écrites au-delà de l’espace mémoire prévu. Ce défaut peut avoir des conséquences de sécurité.
- Dépassement d’entier : un calcul dépasse la valeur maximale autorisée et produit un résultat inattendu.
- Race condition : le résultat dépend de l’ordre d’exécution de tâches concurrentes. Le problème peut être intermittent et difficile à reproduire.
- Deadlock ou interblocage : plusieurs processus attendent mutuellement une ressource et restent bloqués.
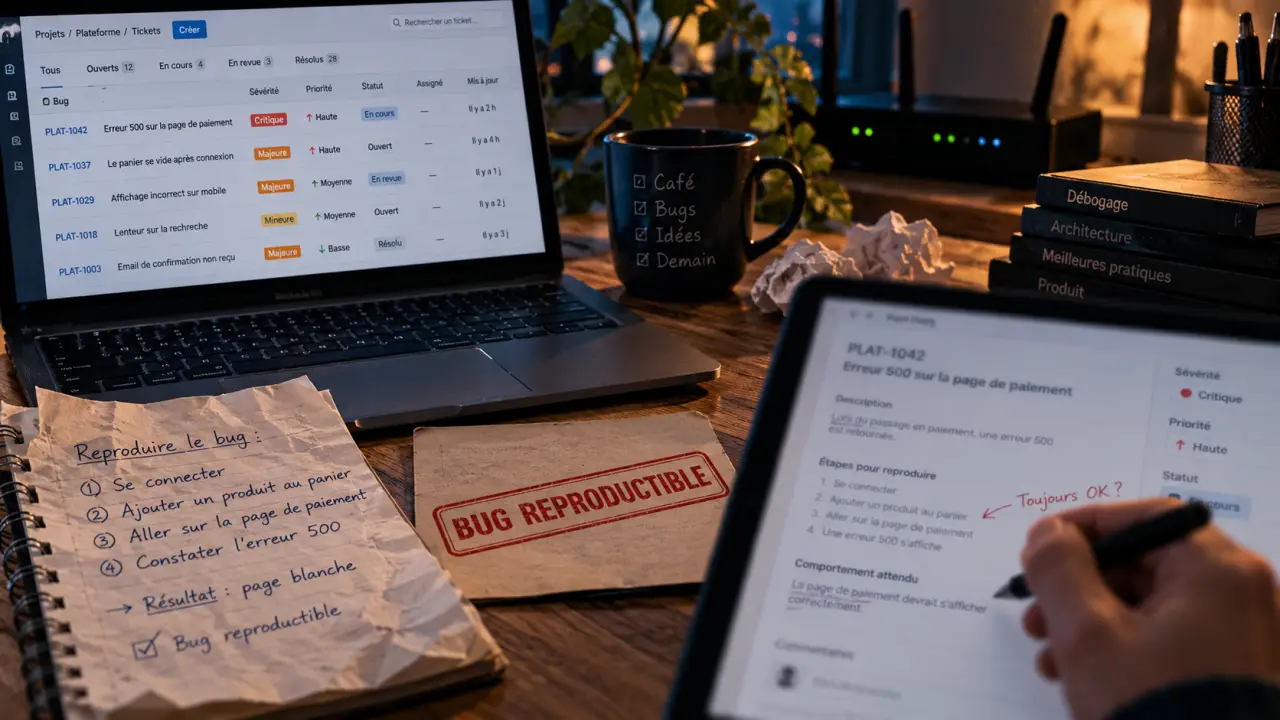
La reproductibilité joue un rôle central. Un bug qui survient à chaque tentative se localise souvent plus vite qu’un défaut intermittent. Pour ce dernier, les journaux, l’horodatage, la charge du système et les traces d’exécution fournissent des indices utiles. Une stack trace ou un message d’erreur n’explique pas toujours l’origine du problème, mais indique souvent où commencer l’analyse.
Du défaut à la faille de sécurité : une distinction décisive
Tout bug n’est pas une vulnérabilité. Un mauvais alignement dans une interface peut être gênant sans compromettre les données. En revanche, un défaut qui permet de contourner une autorisation, de lire une information protégée ou d’exécuter une action non prévue devient une vulnérabilité. Un exploit est alors la technique employée pour en tirer profit.
Les chercheurs en sécurité, les développeurs, les utilisateurs et parfois des acteurs malveillants peuvent découvrir ces défauts. Lorsqu’une vulnérabilité est connue publiquement, elle peut recevoir un identifiant CVE et être suivie dans des bases telles que la NVD. Les programmes de bug bounty encouragent les chercheurs à signaler les vulnérabilités selon un cadre défini, plutôt qu’à les divulguer ou à les exploiter sans coordination.
Pour l’utilisateur ou l’administrateur, la règle pratique est simple : installer les correctifs de sécurité proposés par l’éditeur, après vérification lorsque l’environnement est sensible. Un patch corrige un ou plusieurs problèmes. Une mise à jour peut aussi contenir des évolutions fonctionnelles et des changements de compatibilité. Si une correction immédiate est impossible, une mesure d’atténuation peut réduire temporairement l’exposition : désactiver une fonction, limiter un accès ou modifier une configuration.
Signaler, corriger et vérifier un bug sans créer de régression
Un rapport précis réduit les échanges inutiles et accélère le diagnostic. Les équipes utilisent des outils de suivi comme Jira, Bugzilla, GitHub Issues ou Trello pour qualifier, affecter et suivre les tickets. La sévérité décrit l’impact du bug. La priorité tient aussi compte du nombre de personnes touchées, du contexte métier et de l’existence d’un contournement.
Le contenu d’un rapport réellement exploitable
Un bon ticket indique la version de l’application, le système ou l’appareil utilisé, les étapes exactes, le résultat attendu et le résultat observé. Il précise aussi la fréquence, les messages affichés, les captures pertinentes et les journaux disponibles. Écrire « cela ne marche pas » signale une frustration. Écrire « après validation du formulaire avec tel champ vide, l’application affiche telle erreur au lieu du message attendu » fournit une situation testable.
- Reproduire le problème dans des conditions contrôlées.
- Isoler la cause probable à l’aide des journaux, d’un débogueur ou de tests ciblés.
- Développer le correctif et relire le changement.
- Tester le scénario corrigé, puis les fonctions voisines avec des tests de régression.
- Déployer progressivement si possible, surveiller les effets et réouvrir le ticket en cas de récidive.
Les tests unitaires vérifient des composants isolés. Les tests automatisés et d’intégration contrôlent leurs interactions. Les tests bêta et les tests d’acceptation utilisateur confrontent le logiciel à des usages réels. Cette chaîne ne supprime pas tous les bugs, mais elle réduit le risque qu’un correctif résolve un défaut visible tout en en introduisant un autre ailleurs.
À 33 ans, je suis un pur produit de la culture « corporate » qui a décidé d’en briser les codes pour vous en livrer une lecture plus authentique. Diplômé d’une grande école de commerce, j’ai forgé mes premières armes pendant cinq ans au sein d’un cabinet de conseil du « Big Four », où j’ai appris la rigueur stratégique tout en observant de très près les dérives du jargon bureaucratique.